Publicado originalmente no site da Pardi e Morais: pardimorais.com.br/fraude-pix-empresas-med-2-0
Uma empresa perdeu R$ 130.852,94 em 39 minutos. Foram 11 transferências Pix, todas fora do padrão habitual de movimentação da conta. Quando o financeiro percebeu, o dinheiro já tinha saído da primeira conta de destino e seguido viagem.
Esse caso chegou até nós e virou uma decisão liminar na Justiça de São Paulo que determinou ao banco a preservação imediata dos registros técnicos da operação: endereços IP, fingerprint dos dispositivos, autenticações, sessões e trilhas de auditoria. Conto isso porque ele resume bem o problema que quero discutir aqui. Em fraude corporativa via Pix, a briga não é só sobre devolver dinheiro. É sobre tempo, prova e alocação de responsabilidade. E as três coisas mudaram bastante entre 2025 e 2026.
O que mudou no Pix
Em 28 de agosto de 2025, o Banco Central publicou a Resolução BCB nº 493, que criou o que o mercado passou a chamar de MED 2.0. A adesão foi facultativa a partir de 23 de novembro de 2025 e passou a ser obrigatória em 2 de fevereiro de 2026.
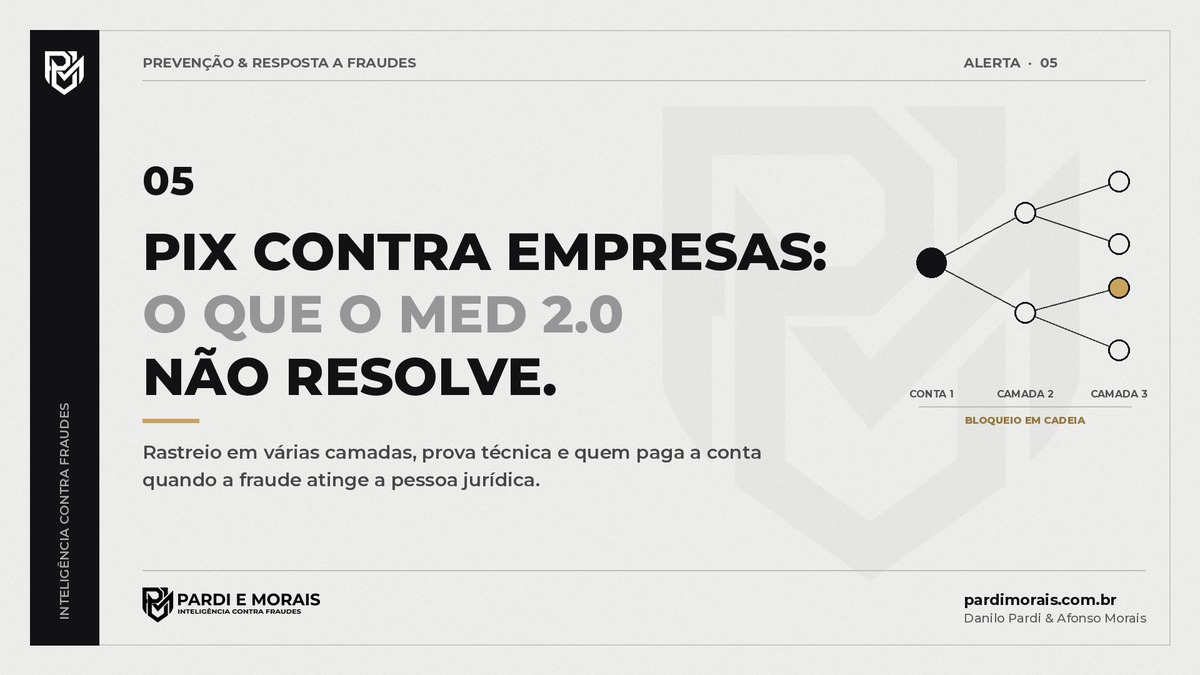
A mudança é estrutural. O Mecanismo Especial de Devolução original só alcançava a primeira conta que recebia o dinheiro. Qualquer quadrilha minimamente organizada sabe disso, e por isso o dinheiro nunca fica parado na conta de destino: ele é pulverizado em segundos para outras contas, quase sempre de laranjas. No MED 2.0, a instituição do recebedor passa a informar o encaminhamento do recurso, e o bloqueio pode acompanhar o dinheiro pelas contas seguintes. Ou seja, o rastreio deixou de ser de uma camada só.
Somam-se a isso outras peças que já estavam em vigor e que muita empresa ainda não conhece:
- o botão de contestação dentro do aplicativo, disponível desde 1º de outubro de 2025, que notifica a instituição recebedora para bloquear os valores sem depender de atendimento humano;
- o bloqueio cautelar de até 72 horas pela instituição recebedora quando há suspeita de fraude, previsto na Resolução BCB nº 147/2021;
- o compartilhamento obrigatório de dados e informações sobre indícios de fraude entre as instituições financeiras e de pagamento, imposto pela Resolução Conjunta CMN/BCB nº 6/2023, em vigor desde 1º de novembro de 2023;
- a política de segurança cibernética exigida das instituições pela Resolução CMN nº 4.893/2021.
Esse conjunto importa por um motivo que vai além da devolução. Cada uma dessas regras cria um dever objetivo e verificável para o banco. E dever verificável, no processo, vira prova.
O que o MED 2.0 não resolve
Tenho visto gestor financeiro tratar o MED como se fosse um seguro. Não é.
O MED é um procedimento entre instituições. Ele depende de haver saldo nas contas atingidas, depende da velocidade com que a fraude é comunicada e depende da qualidade da análise feita por quem recebeu o dinheiro. Se o valor já foi sacado, convertido em criptoativo ou usado para pagar boleto, o mecanismo devolve pouco ou nada. Ele também não se aplica a desacordo comercial nem a erro de digitação. É ferramenta para fraude, golpe e coação.
E tem um ponto que pesa especialmente para empresas: o MED não decide quem é responsável pelo prejuízo. Ele recupera o que der para recuperar. O resto vai para outra discussão, e é nessa discussão que muita empresa entra despreparada.
A pessoa jurídica e o banco: a discussão que começa depois
Quando a vítima é pessoa física, a régua é conhecida. A Súmula 479 do STJ diz que as instituições financeiras respondem objetivamente pelos danos gerados por fortuito interno relativo a fraudes e delitos praticados por terceiros no âmbito de operações bancárias. Em 2023, no REsp 2.052.228/DF, a Terceira Turma, sob relatoria da Ministra Nancy Andrighi, firmou que a instituição tem o dever de identificar e impedir movimentações atípicas, alheias ao padrão de consumo do cliente. Em novembro de 2025, no REsp 2.220.333, relatado pelo Ministro Ricardo Villas Bôas Cueva, a mesma Turma afastou a tese de culpa concorrente da vítima enganada e reconheceu o dever de reparar integralmente quando a falha de segurança viabiliza a fraude.
Para a empresa, porém, há uma camada a mais. O STJ adota a teoria finalista mitigada: a pessoa jurídica só é tratada como consumidora quando é destinatária final do serviço ou quando demonstra vulnerabilidade técnica, jurídica, fática ou informacional diante do fornecedor. E essa vulnerabilidade não se presume. Tem que ser provada.
Na prática, isso significa duas coisas.
A primeira é que a empresa precisa construir, desde o primeiro minuto, a prova da sua vulnerabilidade técnica diante do banco. Quem controla o motor antifraude, o score de dispositivo, a análise comportamental e os logs é a instituição. A empresa não tem acesso a nada disso. Essa assimetria é real e precisa estar documentada.
A segunda é que, mesmo fora do Código de Defesa do Consumidor, a discussão não acaba. O texto da Súmula 479 não restringe a responsabilidade por fortuito interno às relações de consumo. E o parágrafo único do art. 927 do Código Civil impõe responsabilidade independentemente de culpa quando a atividade normalmente desenvolvida implica risco para os direitos de outrem. Operar meio de pagamento instantâneo é exatamente esse tipo de atividade.
Há também o outro lado, e quem atua sério no tema não pode esconder. Em julho de 2026, o STJ noticiou o julgamento do REsp 2.209.868, relatado pelo Ministro Humberto Martins, em que a Terceira Turma afirmou que a responsabilidade do banco no golpe da falsa central não é automática: depende da demonstração de falha no serviço, como a falta de identificação de transações incompatíveis com o perfil do cliente ou mecanismos de segurança insuficientes. O recado é claro. A Súmula 479 continua de pé, mas o tribunal está exigindo prova concreta da falha. Quem chega ao processo só com a súmula e sem a reconstrução técnica da operação tende a perder.
Os bancos da cadeia
Outro erro comum é olhar só para o próprio banco. Em fraude via Pix, existem pelo menos dois fornecedores relevantes: a instituição de onde o dinheiro saiu e a instituição que abriu e manteve a conta que recebeu.
A conta de destino, em regra, é de laranja. Foi aberta com documento falso, com biometria fraudada ou com dados de alguém que nem sabe que tem conta ali. Quando essa conta recebe dezenas de transferências de origens distintas e as repassa em minutos, há falha de conhecimento do cliente e de monitoramento de lavagem de dinheiro. A Lei nº 9.613/1998 e a regulamentação do Banco Central sobre prevenção à lavagem impõem esse dever à instituição recebedora. Responsabilizar quem viabilizou a conta é, muitas vezes, o caminho com mais chance de recomposição.
As primeiras 72 horas
Se eu tivesse que resumir o que separa a empresa que recupera da empresa que só registra o prejuízo, seria isto: o que ela faz nas primeiras horas.
Algumas providências que recomendamos tratar como protocolo, e não como improviso:
- Comunicar a fraude pelos canais formais da instituição imediatamente, acionar a contestação no aplicativo e registrar protocolo, data e hora de cada contato.
- Preservar a prova interna antes que ela se perca: logs do ERP e do internet banking, e-mails trocados com o falso fornecedor com cabeçalho completo, mensagens, comprovantes, lista de usuários com acesso ao token.
- Pedir judicialmente a preservação dos registros que estão com o banco. O Marco Civil da Internet obriga a guarda dos registros de acesso a aplicações por seis meses e dos registros de conexão por um ano, mas a trilha de auditoria interna da instituição não tem prazo garantido. A tutela de urgência do art. 300 e a produção antecipada de prova do art. 381 do CPC existem para isso.
- Avaliar se houve dado pessoal envolvido. Se o golpe partiu de vazamento ou acesso indevido a sistemas, pode haver dever de comunicar a ANPD e os titulares. O Regulamento de Comunicação de Incidente de Segurança da ANPD fixa o prazo de três dias úteis.
- Registrar a ocorrência policial, com os dados completos das transações. Ela não resolve o caso, mas compõe o conjunto probatório e é exigida em vários procedimentos.
Prevenção é governança, e não só tecnologia
Quase todo caso corporativo que atendemos tem um ponto de falha que não é tecnológico. É processo. Pagamento autorizado sem verificação por canal alternativo, a mesma pessoa cadastrando o fornecedor e aprovando a transferência, limite noturno igual ao diurno, token compartilhado entre funcionários.
Isso não exclui a responsabilidade do banco quando ele falha. Mas define a força da posição da empresa em juízo. A empresa que demonstra ter controles razoáveis, segregação de funções e trilha documental chega ao processo como vítima de uma falha de segurança alheia. A que não tem nada disso dá ao banco o argumento de culpa exclusiva.
O MED 2.0 é um avanço real. Mas ele trabalha com o que sobrou na conta. O que define quem paga a conta inteira é a prova que a empresa conseguiu construir antes, durante e logo depois do golpe.
Referências
- Banco Central do Brasil. Resolução BCB nº 493, de 28 de agosto de 2025 (aperfeiçoamento do Mecanismo Especial de Devolução, MED 2.0).
- Banco Central do Brasil. Resolução BCB nº 147/2021 (bloqueio cautelar no Pix).
- Conselho Monetário Nacional e Banco Central do Brasil. Resolução Conjunta nº 6, de 23 de maio de 2023 (compartilhamento de dados sobre indícios de fraudes).
- Conselho Monetário Nacional. Resolução CMN nº 4.893, de 26 de fevereiro de 2021 (política de segurança cibernética).
- Superior Tribunal de Justiça. Súmula 479.
- STJ, REsp 2.052.228/DF, Rel. Min. Nancy Andrighi, Terceira Turma, j. 12/9/2023 (Informativo 788).
- STJ, REsp 2.220.333, Rel. Min. Ricardo Villas Bôas Cueva, Terceira Turma, j. 13/11/2025.
- STJ, REsp 2.209.868, Rel. Min. Humberto Martins, Terceira Turma, noticiado em 15/7/2026.
- STJ. “Consumidor pessoa jurídica: quando as empresas podem ter a proteção do CDC” (teoria finalista mitigada), 8/9/2024.
- Código Civil, art. 927, parágrafo único. Código de Processo Civil, arts. 300 e 381. Lei nº 12.965/2014 (Marco Civil da Internet), arts. 13 e 15. Lei nº 9.613/1998. Lei nº 13.709/2018 (LGPD), arts. 46 e 48. Resolução CD/ANPD nº 15/2024.
- Agência Brasil. “Botão de contestação do Pix está disponível aos usuários”, outubro de 2025.
Sobre os autores
Danilo Pardi é advogado e sócio-fundador da Pardi e Morais. Atua em direito digital, proteção de dados e cibersegurança, com foco em prevenção e resposta a fraudes. Pós-graduado em Direito Digital e Compliance pelo IBMEC, especialista em Privacidade e Proteção de Dados pelo Data Privacy Brasil, professor do módulo Legal no MBA em Empreendedorismo Digital da IEBS Business School e membro da ANPPD.
Afonso Morais é advogado (OAB/SP 77.133) e sócio-fundador da Pardi e Morais, formado pela PUC-SP. Há mais de 40 anos atua em direito bancário, recuperação de crédito e litígios financeiros complexos. É criador e apresentador do podcast Falando de Fraudes, com mais de 115 episódios, colunista semanal do portal Diário do País e colaborador do quadro Alerta de Fraudes, do programa Trocando em Miúdos.
A Pardi e Morais é uma boutique jurídica de Alphaville (SP) dedicada a fraudes digitais e golpes financeiros, com atendimento em todo o Brasil. Para empresas: pardimorais.com.br/empresas
Este artigo tem caráter informativo e não substitui a análise de um caso concreto.
Publicado originalmente no site da Pardi e Morais Advogados.